Sécurité des dossiers patients : un hôpital privé sanctionné à hauteur de 500 000 €
À la suite d’une fuite de données touchant plus de 700 000 personnes, un hôpital privé a été sanctionné financièrement. Une délibération du 21 juillet fixe le niveau de sécurité et de traçabilité désormais exigé pour la gestion des dossiers patients.
Le contexte de la cyberattaque
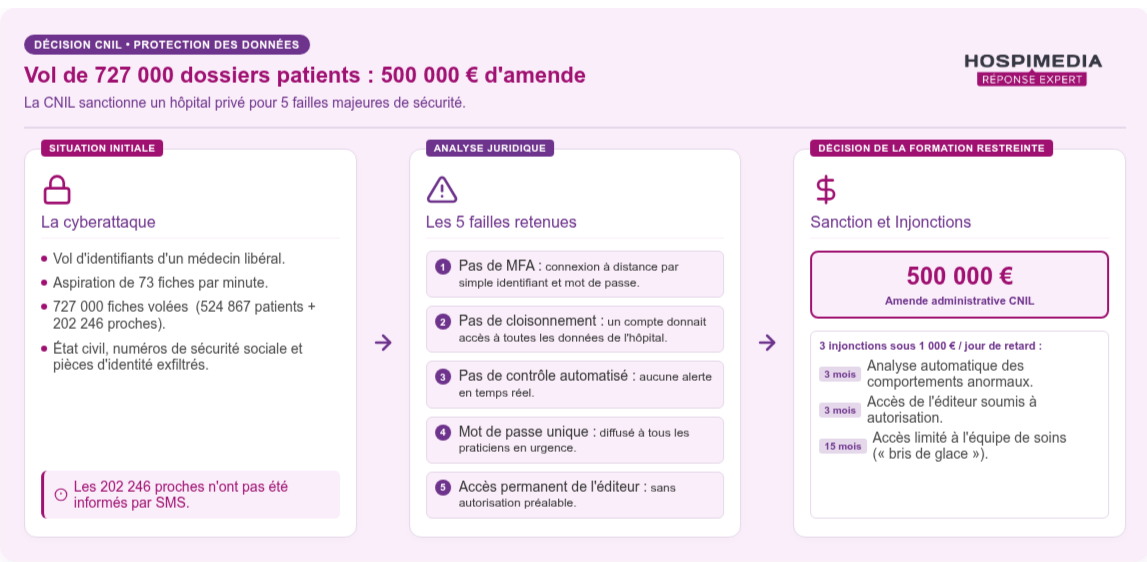
Entre le 26 juin et le 1ᵉʳ juillet 2025, un pirate informatique s'est introduit dans le dossier patient informatisé (DPI) d'un hôpital privé en utilisant les identifiants volés d'un médecin libéral.
Après une phase d'exploration (665 requêtes), le pirate a exfiltré :
- 524 867 fiches de patients ;
- 202 246 fiches de personnes désignées comme tiers de confiance.
Les données volées comprenaient l'état civil, le numéro de sécurité sociale (NIR), les coordonnées, 46 185 rectos de cartes nationales d'identité (CNI) et, pour certaines fiches, des données de santé.
L'hôpital a notifié cette fuite à la Commission nationale de l'informatique et des libertés (CNIL) le 4 juillet 2025, alors que 9 usagers déposaient plainte.
La CNIL a effectué un contrôle sur place le 29 juillet 2025. La formation restreinte a adopté la délibération de sanction le 21 juillet 2026, publiée le 3 septembre 2026.
Les 5 failles de sécurité retenues par la CNIL
L'article 32 du Règlement général sur la protection des données (RGPD) n'impose pas une obligation de résultat absolu. Pour autant, il oblige les établissements à déployer des mesures adaptées à l'état de l'art. L'absence de ces mesures rend le responsable de traitement juridiquement fautif. La CNIL a identifié 5 manquements majeurs :
- Absence d'authentification forte pour les accès à distance
Environ 450 utilisateurs externes (praticiens libéraux, secrétariats, salariés de l'éditeur) se connectaient au DPI depuis Internet avec un simple identifiant et un mot de passe, sans réseau privé virtuel (VPN) ni authentification multifacteur (MFA).
La CNIL rappelle l’obligation de respecter le référentiel de sécurité relatif à l'identification électronique des utilisateurs des services numériques en santé (arrêté du 28 mars 2022). Le déploiement de la MFA aurait suffi à bloquer l'attaquant.
- Absence de cloisonnement des accès par « équipe de soins »
Le compte d'un seul médecin donnait accès aux 530 000 dossiers de l'établissement. La CNIL rappelle que les articles L. 1110-4 et L. 1110-12 du Code de la santé publique imposent de limiter le secret médical au strict périmètre de l'équipe de soins. Les limites techniques d'un logiciel obsolète ne dispensent pas l’établissement de cette obligation.
- Absence de surveillance automatisée en temps réel des journaux d’accès
L'hôpital enregistrait les connexions dans des fichiers de traces, mais aucun outil n’analysait ces journaux en temps réel. Une alerte automatisée aurait détecté le vol anormal de 73 fiches par minute dès les premières heures, permettant de stopper l'attaque.
- Atteinte à la confidentialité lors de la réinitialisation des mots de passe
Pour couper l'attaque, l’établissement a réinitialisé les accès externes en attribuant un mot de passe temporaire unique à l'ensemble des praticiens, diffusé via le président de la commission médicale d'établissement (CME). Avec une telle méthode, l'hôpital a violé l'obligation de confidentialité (article 32 du RGPD) en permettant à chaque utilisateur d'accéder aux comptes de ses confrères.
- Accès permanent et non contrôlé de l'éditeur de logiciel
Les salariés de l’éditeur du logiciel disposaient d'un accès à distance permanent à la base de données, sans demande préalable ni autorisation de l'hôpital. La CNIL rappelle que la maintenance applicative impose des accès fermés par défaut, ouverts uniquement sur demande explicite et tracée de l'établissement.
Le défaut d’information des proches
Après la fuite, l'hôpital a déployé un plan d'information auprès de ses patients : site web, 126 000 courriels, 210 000 SMS, 88 000 courriers.
En revanche, aucune notification directe n'a été adressée aux 202 246 tiers de confiance.
La CNIL a écarté l'argument de l'hôpital selon lequel ces données étaient peu sensibles.
- Un risque élevé d’escroquerie ciblée : croiser l’identité des proches et l'état civil des patients permet des usurpations sophistiquées (par exemple : démarches frauduleuses au nom d'un patient mineur ou décédé).
- L’insuffisance du communiqué de presse : publier un message généraliste sur un site web ne respecte pas l’obligation d'information individuelle directe prévue à l'article 34 du RGPD. L’hôpital disposant des numéros de téléphone portable des tiers de confiance, une alerte par SMS aurait dû leur être envoyée.
Les mesures correctrices
Pour contraindre l'établissement à se mettre en conformité, la CNIL a prononcé 3 injonctions formelles sous astreinte de 1 000 € par jour de retard :
- mettre en place une analyse automatisée en temps réel des journaux d’accès pour détecter les comportements anormaux (délai : 3 mois) ;
- reconfigurer les accès de l'éditeur de logiciel, désormais conditionnés à une autorisation préalable et systématique de l'hôpital (délai : 3 mois) ;
- réviser la politique d'habilitations selon la logique de l'équipe de soins tout en prévoyant une procédure d'accès d'urgence tracée de type « bris de glace » (délai : 15 mois).
La synthèse visuelle
Délibération de la formation restreinte n°SAN-2026-009 du 21 juillet 2026 concernant la société HOPITAL PRIVE DE LA LOIRE